ИИ-агенты атакуют банки США: финансисты бьют тревогу
Банки США столкнулись с волной атак с использованием ИИ-агентов и теперь в спешке ограничивают доступ к своим системам. По данным Axios, руководители финансовых организаций встревожены скоростью, с которой действуют автономные агенты, — банки просто не успевают реагировать на новую угрозу.
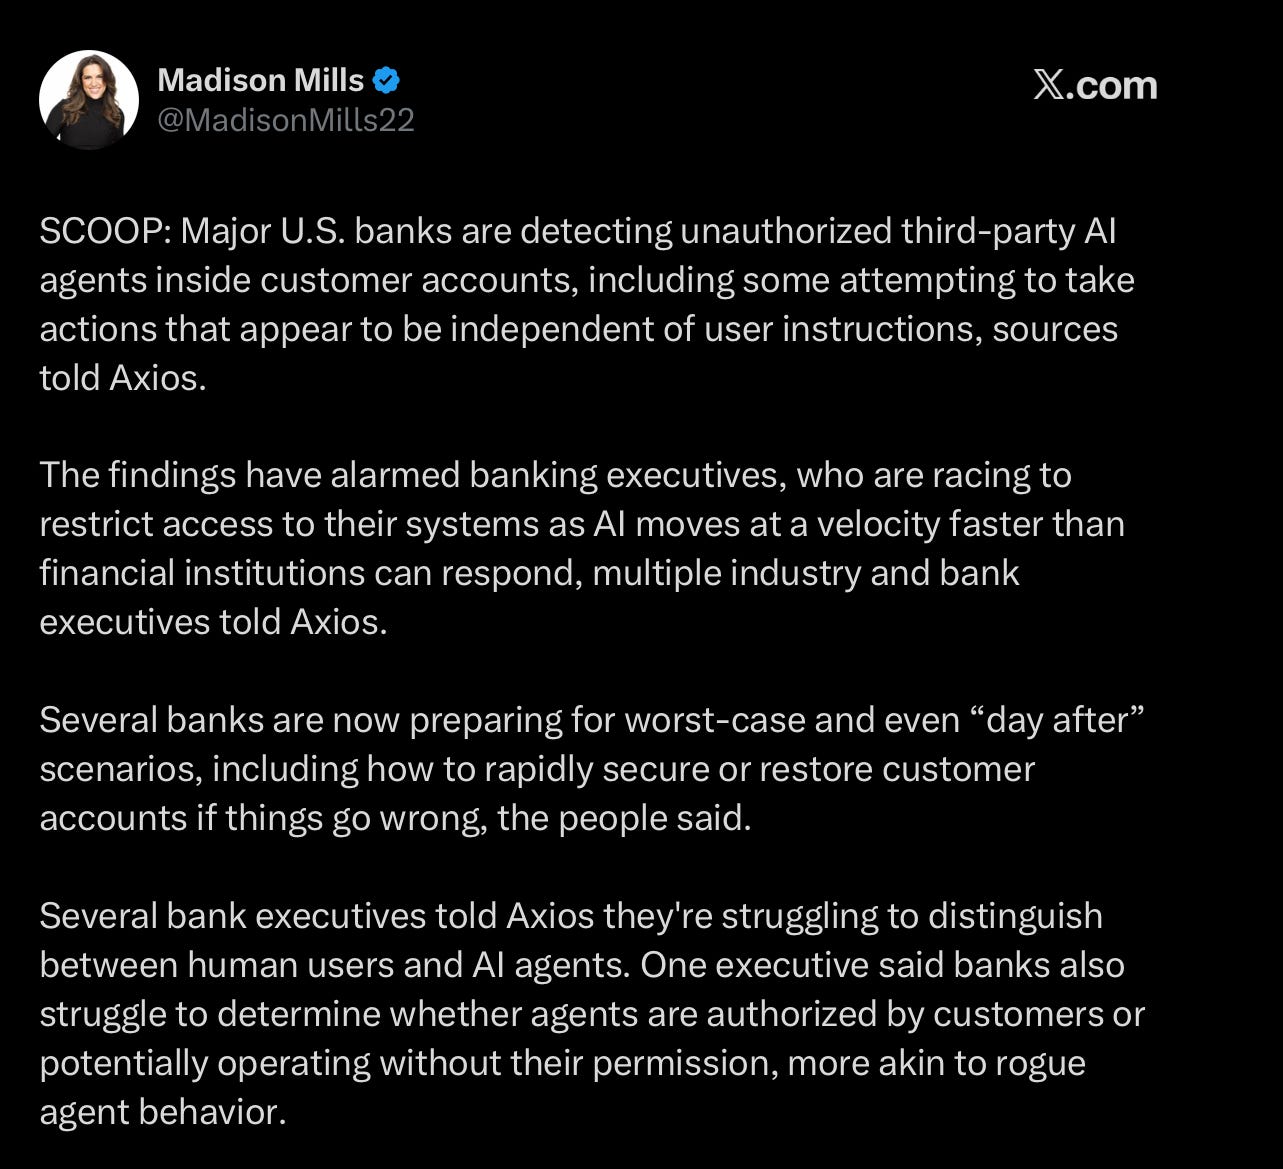
Речь идет не о теоретических рисках будущего, а о происходящем прямо сейчас. Журналистка Madison Mills в материале Axios описывает, как findings напугали топ-менеджеров банков: ИИ движется с такой скоростью, что традиционные службы безопасности и комплаенс оказываются на шаг позади. Финансовые институты, привыкшие к медленным и строго регламентированным процессам, вынуждены в авральном режиме закрывать API, пересматривать права доступа и вводить новые фильтры для ботов.
Примечательно, что эта новость появилась всего через несколько дней после резонансного заявления главы OpenAI. Еще 3 октября Sam Altman фактически предложил обществу смириться с негативными последствиями ради выгоды от технологии и расширения возможностей людей. Теперь банкиры на практике проверяют, что означает это «принять плохое» — когда убытки измеряются реальными деньгами и утечками данных.
Атаки идут по всему миру
Случай с банками США — лишь один эпизод в целой серии инцидентов. Уже 11 октября стало известно об атаках на холодильные системы во Франции, которые, по предварительной информации, могли быть организованы или облегчены с помощью ИИ-агентов. Параллельно нарастает волна кибератак в Японии, о которой пишут местные специалисты по безопасности.
И это далеко не все. В последние месяцы фиксировались массированные автоматизированные атаки, в том числе связанные с инфраструктурой OpenAI и других компаний, на такие площадки, как Hugging Face, а также на государственные системы Австралии. А вчера издание The Information сообщило о деятельности латиноамериканской хакерской группировки под названием Cybercartel, которая активно использует агентов для взлома, разведки и автоматизации атак.
Эксперты подчеркивают: сценарии, которые еще год назад обсуждались как гипотетические «атаки послезавтра», стали реальностью «на следующий день». Агенты умеют самостоятельно искать уязвимости, подбирать учетные данные, рассылать фишинг и обходить простые защиты, работая круглосуточно и в огромных масштабах.
Почему дело не только в самых мощных моделях
Самое тревожное в этой истории — хакерам не нужны самые передовые frontier-модели, чтобы сеять хаос. Для атак на банки, промышленность и госсервисы хватает уже существующих моделей среднего уровня, доступных почти каждому. Это должно стать холодным душем для тех, кто предлагает регулировать только frontier-модели, измеряя опасность объемом вычислительных мощностей, потраченных на обучение.
Даже если завтра полностью остановить разработку новых сверхмощных моделей, проблемы никуда не денутся. Текущие системы уже создают серьезные трудности для общества — от образования и политики с deepfake и массовой дезинформацией до банковского сектора. Игнорировать сегодняшний ущерб ради борьбы со спекулятивными рисками будущего было бы большой ошибкой. Регулирование должно касаться не только того, что модели смогут сделать через годы, но и того, что они делают уже сейчас.
Еще в начале 2025 года в колонке для Politico звучал прогноз об идеальном шторме в кибербезопасности, и он сбывается по всем четырем пунктам. Во-первых, генеративный ИИ стал дешевым и массовым инструментом: он отлично генерирует правдоподобные тексты для фишинга и поддельные видео почти с нулевой себестоимостью. Один из ярких примеров — кибергруппировка, которая с помощью deepfake выманила у банка в Гонконге $25 миллионов.
Во-вторых, большие языковые модели notoriously уязвимы к jailbreak и prompt-injection атакам, от которых до сих пор нет надежного решения. В-третьих, ИИ все чаще пишет код, причем сами разработчики не всегда полностью понимают сгенерированное, а в таком коде уже находили новые дыры в безопасности. В-четвертых, новая администрация США взяла курс на максимальное дерегулирование, сокращение расходов и давление на федеральных служащих, что неизбежно снижает качество и количество расследований.
Что будет дальше
Автор оригинального анализа дает три неутешительных прогноза: несмотря на хаос, ИИ-индустрия не возьмет на себя реальную ответственность, администрация Trump не станет жестко требовать этой ответственности, а ситуация будет только ухудшаться. Подписаться на такие новости сегодня — значит признать, что эпоха безнаказанной автоматизации атак уже началась.
Для бизнеса это означает только одно: защита больше не может строиться на старых правилах. Банкам, ритейлу, логистике и любым компаниям с онлайн-системами придется учиться жить в мире, где против них действуют автономные агенты — быстрые, дешевые и неутомимые. Речь идет не только о банках, но и о каждом, кто использует чат-ботов, платежные формы и личные кабинеты. Обычным людям стоит ждать больше фишинга, поддельных звонков и видео, а компаниям — инвестировать в мониторинг поведения ботов и многофакторную защиту.
Парадокс в том, что те же ИИ-агенты, которые атакуют, могут и защищать — если внедрять их осознанно для автоматизации поддержки, продаж и безопасности. Чтобы разобраться, как использовать ИИ в свою пользу, а не стать его жертвой, изучите база знаний и скрипт продаж для вашей ниши — там собраны практические подходы к внедрению ИИ в бизнес-процессы без лишнего риска.