Как взламывать WIFI?
Взламывать будем через софт WIFITE. Программа, имеющая массу разных способов взлома: Перебор паролей, деаутентификация, перехват рукопожатий и тд.
Как это сделать?
Открываем терминал Kali Linux и вводим:
Нам нужен будет файл словаря. Следующими командами мы его копируем его в рабочую директорию, распаковываем и чистим (чтобы все кандидаты в пароли удовлетворяли требованиям WPA паролей). Вводим следующие команды:

Wifite - программа полного цикла по взлому WIFI точек. Она все делает хорошо, но такой этап, как перебор паролей можно делать не только хорошо - его можно делать отлично. Процесс перебора можно ускорить, если использовать Pyrit (Pyrit позволяет создавать массивные базы данных предварительно вычисленных данных.), но это уже требует определенных навыков. Но начнем с простого - программа все сделает сама.
Авто-взлом WIFI в Wifite
Для этого нужно запустить программу с двумя дополнительными опциями:
- --crack диктует производить взлом по словарю
- --dict~/newrockyou.txt указывает, какой словарь использовать

Ждем от Wifite сбор информации о доступных точках доступа:
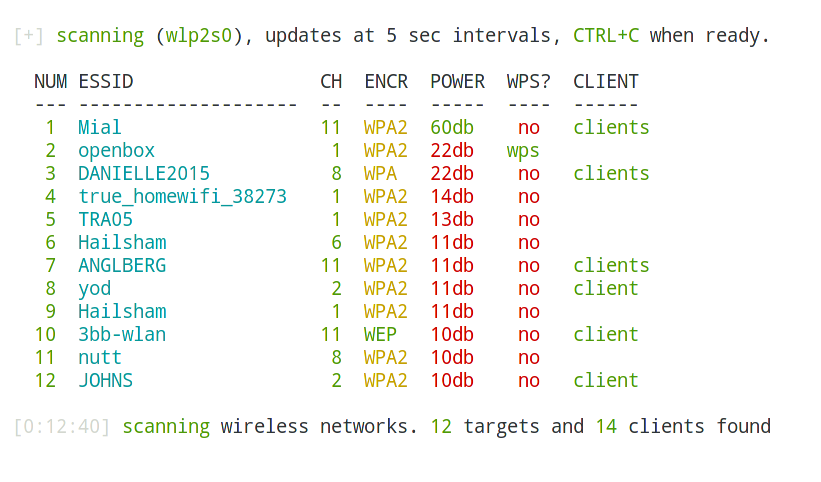
Когда информации достаточно, нажимаем CTRl + C.
Нужно ввести номер точки доступа (можно выбрать все, введя all), можно отдельные, перечислив через запятую или диапазон, перечислив их через дефис:

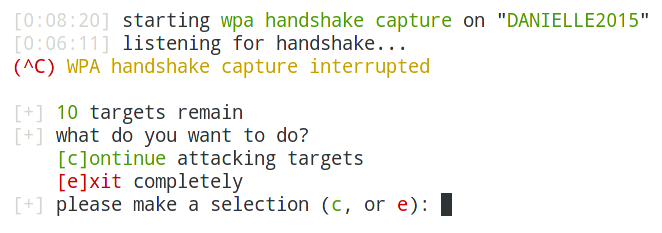
Дальше программа все сделает сама. Если программа застряла, нажимаем CTRL + C для перехода к следующему действию. У нас спросят: 'хотим ли мы выйти или продолжить'
Полуавтоматический взлом с Wifite
Единственное отличие, что для подбора пароля мы используем Pyrit. В этом случае мы запускаем wifite без ключей:

В случае перехвата рукопожатий, они будут лишь сохранены, но брута не будет.
Расшифровываем данные. Для этого можно использовать словарь rockyou, который поставляется с Kali Linux. Для обучения этого достаточно, однако для практических атак можно использовать сгенерированные словари номеров телефонов, сгенерированные словари для конкретных ТД вида имя_ТД+цифры.