Перун Свагора ||| Смешарики
Ми — український OSINT-проєкт «Lumina». Цей матеріал присвячений детальному розслідуванню та деанонімізації команди, що називає себе «Перун Сварога» (вони ж — «Смішарики», «RuTherapyGroup», «Berkut»).
Вони позиціюють себе як професіонали, продають навчання, проте насправді не здатні ні на що. Вони ведуть публічну діяльність, але постійно скиглять про наявність ворогів. Раніше в інфопросторі домінували вони, але тепер говоримо — МИ.
Лідер угруповання: Parp1ex (Денис Кузнєцов)
Розслідування логічно розпочати з лідера групи, відомого під нікнеймом Parp1ex. Попри статус очільника, його деанонімізація виявилася найпростішим етапом. Базовий пошук через сервіс "Unamer" за його нікнеймом вивів нас на Telegram-акаунт (ID: 1053314180).
Ми провели аудит збігів і знайшли прямі докази. Ідентифікація відбулася за допомогою аудіоповідомлення, надісланого з оригінального акаунта в одному з чатів російських активістів. Подальший аналіз відеоповідомлень ("кружечків") підтвердив абсолютний збіг голосу. Факт беззаперечний: Parp1ex — це Денис Кузнєцов, корінний житель РФ. Його бекграунд виявився вельми специфічним і далеким від IT: крадіжки велосипедів та автомобілів, а також підробка документів — саме такий "фулхаус" знадобився йому для статусу "хакера".
Як ми дізналися о том, що Перун Сварога(Parp1ex) - це Смешаріки(Dr. Zlo) ?
Ми провели аналіз повідомлень двох телеграм-акаунтів:
Повторювані фрази-паразити: Часто вживаються слова «жуть» та «ппц/пипец».
Специфічні звертання та загрози: В обох файлах зустрічається агресивний вираз «тебе пиздец» та загроза «разьебать/разьебу».
Термінологія: Використання специфічного сленгу, пов’язаного з цифровою безпекою та OSINT: «базы данных», «доксы», «деанон», «локнули».
Тематична схожість та самопрезентація:
Образ «Інокентія з Уганди»: В обох акаунтах персонаж представляється як «Кеша/Иннокентий из Уганды».
Згадування специфічних деталей побуту: Обидва користувачі пишуть про те, що від них пахне «соляркою та машинним маслом».
Ставлення до подій: Виражена агресивна позиція щодо «хохлів» та згадування однакових прізвищ (наприклад, Носіков, Вассерман) у контексті конфліктів.
Але ми на цьому не зупинились:
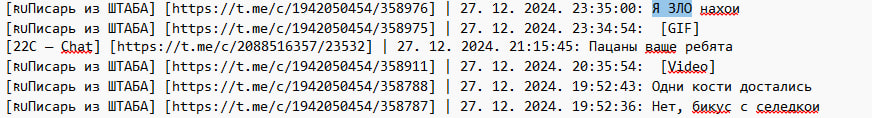


Гадаю, що ваше запитання - як ми зв'язали ці дві групи - вичерпано. Не забувайте о їх "спільному" навчанню.
Кураторство та фінансування: София Василевська
Під час розвідки було встановлено, що всі проєкти угруповання живляться з одного джерела — приватного Telegram-каналу Дениса під назвою «Руни», який слугує сховищем матеріалів.
Група працює на Юту Василевську (відому як «Паркі») — учасницю війни на боці РФ та затяту російську пропагандистку. Команда надсилає їй усі зібрані матеріали для публікації у ЗМІ та отримання фінансової вигоди, чого сама група абсолютно не приховує.

"Український слід": Зрадники у складі групи
Деанонімізація решти складу не склала труднощів. Аналіз зв'язків через сервіс Funstat виявив паранормально високу активність взаємодій Дениса з користувачкою на ім'я Марія.
Марія Нежданчик («Белка»): Безпосередньо є учасником групи «Смішарики». Займається OSINT-розвідкою та активно супроводжує Дениса в різних кейсах. Під час поглибленого вивчення її профілю ми встановили кричущий факт: Марія є громадянкою України, яка виїхала з Батьківщини до РФ, де нині активно підтримує путінський режим.
«Alex»: Ще один учасник, який привернув нашу увагу у ворожих пабліках. Раніше його ім'я фігурувало в контексті угруповання 22С. Найцікавіша деталь його біографії: його батько — прокурор у місті Дніпро (Україна), тоді як сам Alex є активним хакером, що працює на країну-агресора проти власної Батьківщини.
OSINT-відділ: Мережа каналу «Руни»
Доступ до закритого каналу «Руни» дозволив ідентифікувати низку інших учасників, які регулярно використовували та пересилали звідти заготовлені матеріали:

Витаутас Миколас («Zлой прибалт» / Ніколаус): Поширює документи та пости з «Рун», не приховуючи їхнього походження від «Перуна». Показово, що він не є громадянином РФ, а має громадянство Білорусі.
Крістіна Воронкова (@Krisstallllik): Займається OSINT-розвідкою в групах Дениса. Знайдена завдяки розсилці файлів із закритого каналу. Раніше працювала в ломбарді, нині фрилансерка. Лише другий учасник із корінним російським походженням у цьому "російському" угрупованні.
Іван Бородавка («Screaming» / @ScreamingEvil): Передостанній і наймолодший учасник проєктів. Викритий за аналогічною схемою пересилання даних із приватної групи.
Технічний відділ (Пентестери): Пік некомпетентності
Віктор Єрьоменко («Shady»): Пентестер обох колективів. Його випадок — це найганебніший приклад відсутності базової анонімності. Він власноруч зареєстрував створений нейромережею сайт (arcanum-pentest.com), використавши для цього свої реальні персональні дані. Його кваліфікація настільки низька, що детальніший розбір цієї особистості просто не має сенсу.
Максим Григор'єв («Кот»): Універсальний учасник, що поєднує ролі OSINT-спеціаліста та пентестера. Є ключовою фігурою в схемі Дениса і стоїть за Telegram-ботом підтримки групи. Був викритий завдяки елементарній соціальній інженерії: один із наших підписників виманив контакт адміністратора, просто запропонувавши йому поділитися FTP-доступом.
Методологія пошуку: Як ми їх знаходили?
Ланцюжок викриття простий і доступний кожному — це аналіз через сервіс Funstat. Вводите цікаве посилання — https://t.me/c/2298982659/19 — і отримуєте список тих, хто репостив записи із закритого каналу «Руны». Далі залишається лише перевірити цих осіб на приналежність до чатів «Перун Сварога» та «Смішарики». Усе логічно і максимально просто.
З «Alex» ситуація була інакшою. Він був прямо згаданий у ворожих новинних пабліках безпосередньо в контексті атаки угруповань Дениса (https://t.me/shot_shot/90702?single). Його особу ми вирахували та ідентифікували через спільні чати з Parp1ex.
Як до них ставитись?
Анонімний підписник надіслав нам гору компромату на «хакера» Parp1ex. Ми вивчили ці шедеври цифрового мистецтва і готові винести вердикт:

Вершина «Лінукс-майстерності»
На першому кадрі наш герой намагається довести свою приналежність до еліти, відкривши термінал Kali Linux. Що ми бачимо? Грізний хакер ввів команду sudo su, щоб отримати права суперкористувача, і... на цьому його повноваження все. Мабуть, далі цієї команди методичка з YouTube не зайшла. Вікно OpenVPN на фоні додає комічності: людина настільки боїться, що її вирахують за IP у рідному під’їзді, що ховається за тунелем, поки просто розглядає довідку до команди. До речі - цей впн повністю безкоштовний. Видно, що наш хакер навіть сплатити собі ВПН не може.

Скарбничка «Мамчиного пентестера»
Тут ми бачимо папку «проги», забиту крякнутим софтом, який Parp1ex, швидше за все, скачав з першого ліпшого форуму разом із трьома троянами для самого себе.
- Acunetix, Burp Suite, SQLi Dumper — стандартний набір «зламника Пентагону» у 10-му класі.
- Особливої уваги заслуговують шпалери з гербом ФСБ на робочому столі Windows. Мабуть, це такий іронічний захист: «товаришу майор, я свій, не бийте». Використання Windows для зберігання хакерського софту — це як іти на пограбування у кросівках, що світяться: яскраво, безглуздо і дуже смішно.

«Елітний» інтриган та зрадник
Тут Parp1ex вирішив козирнути своєю важливістю, показавши чат «22C | PRIVATE» на цілих 15 осіб. Справжній синдикат світового масштабу, не інакше. Але найкумедніше — це готовність «зливати» своїх же соратників. Маленький «анонімус» так загрався у подвійного агента, що не помітив, як сам став головним об'єктом насмішок. Показати список учасників та переписку у спробі виторгувати собі авторитет — це класичний жест того, хто за будь-якої незрозумілої ситуації першим побіжить видаляти Telegram
Висновок:
Ставитись до таких «хакерів» варто як до кімнатних рослин: вони створюють певний фон, але реальної загрози не несуть. Це типові скрипт-кідді — люди, які вміють натискати кнопки в чужих програмах, але не розуміють, як вони працюють.
- Не бійтеся: Їхні «погрози з зламом» зазвичай закінчуються там, де потрібно написати хоча б один рядок власного коду.
- Смійтеся: Гумор — найкраща зброя проти тих, хто намагається здаватися «темним володарем даркнету», сидячи за комп’ютером, купленим батьками на день народження.
- Ігноруйте: Найбільше вони прагнуть уваги та визнання своєї «сили». Відсутність реакції для них болючіша за будь-який бан.
Перед нами персонаж, який плутає інсталяцію Kali Linux з реальними знаннями. Найімовірніше, його хакерська кар'єра закінчиться після першої ж вимоги техпідтримки Windows перевстановити систему через віруси, які він сам собі і встановив.
ДЕАНОНИ НА УЧАСНИКІВ
Мария Нежданчик — https://telegra.ph/Nezhdanchik--Belka-04-21
Zлой прибалт — https://telegra.ph/Zloj-pribalt-04-21
Screaming — https://telegra.ph/Screaming-04-21-6
Krisstalllllik -- https://telegra.ph/Krisstallllik-04-21
Shady — https://telegra.ph/Shady-04-21-8
Kot — https://telegra.ph/Kot--Perun-04-21
Parp1ex \ Dr. Zlo — https://telegra.ph/Parp1ex--Dr-Zlo-04-21
Alex -- https://telegra.ph/Alex-04-21-86