Троянский код
Недавно брестские правоохранители изобличили юных хакеров, которые разрабатывали вредоносное программное обеспечение. Молодые люди планировали распространить его с целью вымогательства денежных средств
Заразительный пример
Подробнее об уголовном деле рассказал старший оперуполномоченный по особо важным делам УПК УВД Брестчины подполковник милиции Артем Гулюк:
- В результате оперативной работы нам стали известны факты незаконной деятельности хакерской группировки на просторах интернета. Потянув за ниточку, начали распутывать криминальный клубок: установили личности злоумышленников, круг их общения и обстоятельства создания компьютерных программ. Как итог, полученные сведения позволили выявить признаки преступления и возбудить уголовное дело.
В дальнейшем сотрудники милиции во взаимодействии со следователями УСК по Брестской области по крупицам восстанавливали картину событий, анализируя оперативную информацию, цифровые следы и показания подозреваемых.
Фигурантами оказались учащиеся колледжей - 17-летний житель Пинска и двое уроженцев Гродненской области 17 и 18 лет.
- На первый взгляд, молодые люди всего лишь увлекались программированием, компьютерными технологиями, общались в тематических чатах. Никто из троих ранее не имел проблем с законом: они не были судимы и не попадали в поле зрения правоохранителей, а по месту учебы и жительства характеризовались положительно. Однако со временем интерес к IT-сфере вышел за рамки безобидного хобби, - отмечает Артем Гулюк.
Один из уроженцев Принеманского края загорелся написанием кода в 2023 году. В то же время углубился в изучение вредоносного программного обеспечения, а на одной из тематических интернет-площадок завязал общение с единомышленником из Брестского региона. Основав «группировку», приятели запустили отдельный чат-бот, который планировали использовать для реализации преступных замыслов.
Позже злоумышленник признался в том, что они намеревались блокировать компьютеры, распространяя вредоносное программное обеспечение, и требовать деньги за их активацию. И, как выяснилось, речь шла уже не только о создании вирусного софта, но и формировании инфраструктуры для дальнейшей противоправной деятельности.
Вирус атакует
Летом 2024 года гродненчанин разработал ПО, позволявшее похищать учетные записи пользователей мессенджера Telegram. Кроме того, с помощью различных приложений он перехватывал дистанционное управление чужими компьютерами. Молодой человек совершал ряд действий на них ради забавы: блокировал компьютерную мышь, менял изображение рабочего стола, удалял игры.
- В марте 2025 года фигуранты приступили к созданию двух вредоносных софтов. С помощью вируса по типу «ратник», который считается одним из самых опасных среди троянцев, юные хакеры получали полный контроль над чужим ПК, в том числе установку и удаление программ, манипуляции с файлами, считывание данных с клавиатуры, управление веб-камерой и контроль буфера обмена. Похожим образом действовал и другой вирус - «стилер». Но это высокоэффективное вредоносное ПО незаметно заражает устройства и крадет с них персональные данные и информацию о криптовалютных кошельках. Опасность в том, что человек может не сразу заметить факт компрометации, - подчеркивает подполковник милиции.
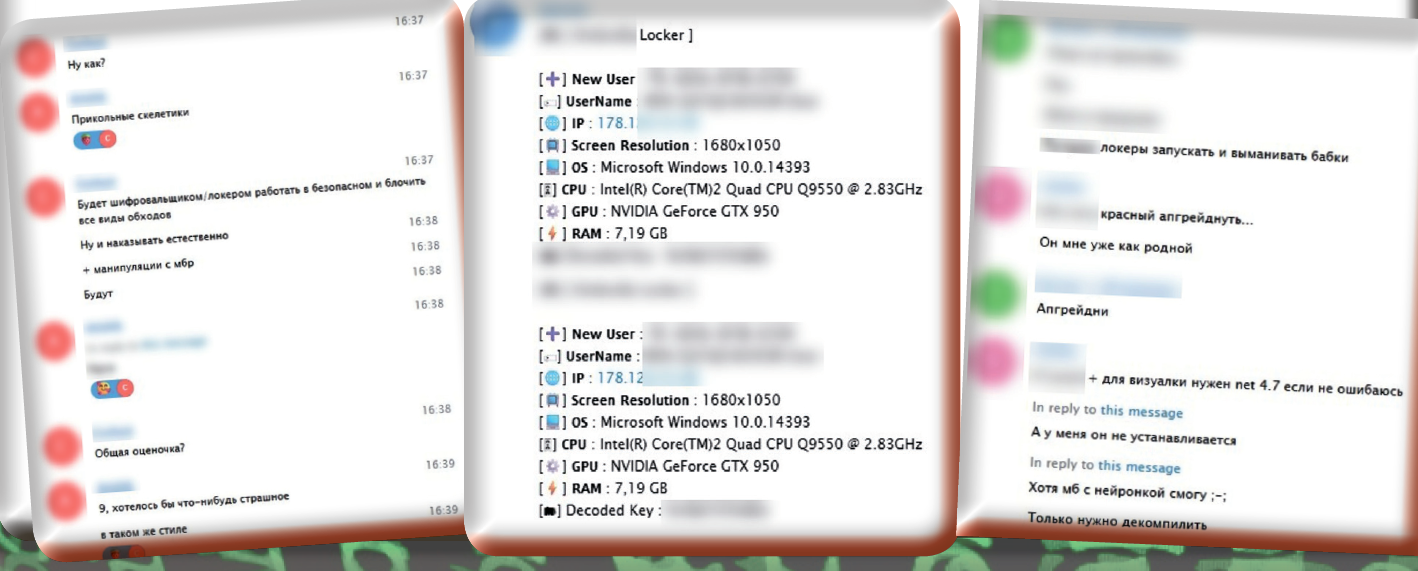
А с ноября 2025-го один из несовершеннолетних разрабатывал вирусные программы типа «винлокер». Попадая на компьютер жертвы, этот так называемый зловредный шантажист блокирует экран и лишает пользователя доступа к системе - фактически превращает устройство в «кирпич».
В преступной среде такая блокировка становится инструментом шантажа: за восстановление исходного состояния злоумышленники требуют деньги.
ИИ-помощник
В ходе оперативно-следственной работы стражи порядка раскрыли и схему распространения вирусов. Площадками для поиска жертв стали игровые чаты в Telegram и комментарии под роликами известных игровых блогеров. Сообщения маскировались под обычный фанатский контент, но за прикрепленными файлами и ссылками скрывалось опасное программное обеспечение. А созданный ранее чат-бот как раз и должен был стать главным каналом взаимодействия с потенциальными жертвами. Именно через него пользователям отправлялись сомнительные материалы.
- При разработке вредоносного программного обеспечения один из фигурантов задействовал искусственный интеллект, - рассказывает Артем Гулюк. - Сами по себе нейросети остаются обычным технологическим инструментом. Но в руках хакеров они превращаются в опасное оружие: генерация вирусного кода с помощью ИИ позволяет автоматизировать и значительно ускорить решение сложных задач.
В хитроумно сплетенные сети хакеров жертвы попасть не успели: правоохранители задержали злоумышленников до того, как они нанесли реальный вред. Фигурантам грозит до пяти лет лишения свободы.
Чтобы обезопасить себя от действий злоумышленников, старший оперуполномоченный по особо важным делам рекомендует не открывать файлы и не переходить по ссылкам из непроверенных источников. Если файл прислал незнакомец в игровом чате - это почти наверняка ловушка. Вместе с тем важно использовать антивирус с актуальными базами и включенной защитой в реальном времени. Продвинутые программы умеют распознавать троянские вирусы, даже если они еще не внесены в черные списки.
Кроме того, Артем Гулюк советует хранить пароли не в браузере, а в специальном менеджере - в таком случае тот же «стилер» не сможет их украсть. Также необходимо везде, где это возможно, включить двухфакторную аутентификацию: даже при утечке виртуального ключа злоумышленник не войдет в аккаунт без второго подтверждения. Не менее важно регулярно обновлять операционную систему и программы, ведь большинство кибератак эксплуатируют уязвимости, которые давно закрыты в свежих версиях софта.
- И последнее: не идти на поводу у вымогателей, если система подверглась атаке «винлокера». Лучше всего сразу обратиться за помощью в правоохранительные органы и к специалистам антивирусных компаний. Для большинства блокировщиков давно созданы готовые инструменты спасения данных, - подчеркивает подполковник милиции. - В вопросах кибербезопасности важно придерживаться базовых правил цифровой гигиены. И эту мысль необходимо прививать подросткам, которые из-за юношеского азарта и недооценки рисков легко оказываются по обе стороны баррикад: и как жертвы обмана, и как создатели опасных вирусов.