Разбор GOOSE
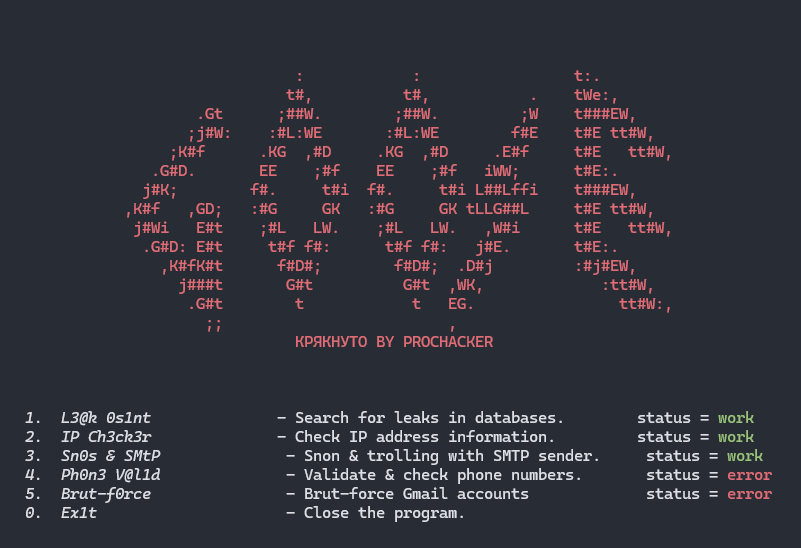
Ну что же всем привет, с вами я ProcHacker АКА Процессор, и сегодня на разборе +- рабочий сносер который пиздит ТДАТА и другие штуки)
НАЧНЕМ!
с самого начала, я нашел лоадер КОНЕЧНО ЖЕ ОБФУСЦИРОВАННЫЙ РЕНДИ БОТОМ, ну я его деобфусцировал и вышел такой код

написанный чатом гпт, пиздец да? казалось бы код в 12 строк все равно писал гпт
https://pastebin.com/raw/6W5faTFG (ИСХОДНЫЙ КОД МОЖЕТЕ ИЗУЧИТЬ И ЧТО БЫ НИКТО НЕ ДУМАЛ ЧТО ЭТО Я НАПИСАЛ СТИЛЛАК ТДАТА)
после перехода на ссылку я увидел вот этот код

Сразу увидел апи-ключ leakosint который не работает :(
ну и дальше всякая хуйня которую мне лень проговаривать

По комментарию из кода сразу понятно что уже что то не так так как зачем генерировать хеш тдата?)

да и загружать статус шифрованного файла?


ну а тут уже все понятно, прога пиздит данные ТДАТА с телеграм или аюграм


и отправляет ее на почту ab2295769@gmail.com
очень странно да? и это не удивительно, кстати отправитель письма
LOGIN - alxhuev@yandex.com
PASSWORD - zyprdpjvwtzekmbq
ну я думаю дальше объяснять вам не надо что не так с этим сносером
после прочтения всего кода я нашел эту часть

тобишь база данных и какой то статус активности, хз нахуя но нужно зачем то

Вот сама база данных тут не буду ее вставлять, сами посмотрите https://pastebin.com/raw/N8QXpp6M
Данный софт пиздит файлы тдата и отправляет создателю для возможно нового софта с сессиями хз, СНОСЕР СЛИТ В https://t.me/HAHAHA_DECOD БЕЗ СТИЛЛЕРА