Что такое VPN и откуда он взялся? Часть 4.
Часть 1
Часть 2
Часть 3
В прошлых частях мы наблюдали, как VPN эволюционировал от дырявого PPTP до бронированного IPSec и гибкого OpenVPN. К началу 2010-х казалось, что идеальная формула наконец найдена: надежное шифрование, стабильные туннели и безопасный удаленный доступ. Но именно в этот момент сама роль VPN изменилась навсегда.
Из чисто корпоративной технологии VPN превратился в инструмент борьбы за свободный интернет. А его главным противником стали уже не хакеры, а государства.
Немного истории. Как появился Великий Китайский Файрвол и почему он стал эталоном.
В середине 1990-х годов, когда интернет только пришел в страну, руководство КНР во главе с Дэн Сяопином сформулировало емкую философию: «Если вы открываете окно, чтобы впустить свежий воздух, будьте готовы к тому, что залетят и мухи». Свежим воздухом считались технологии и мировая экономика, а «мухами» — нежелательная для государства информация.
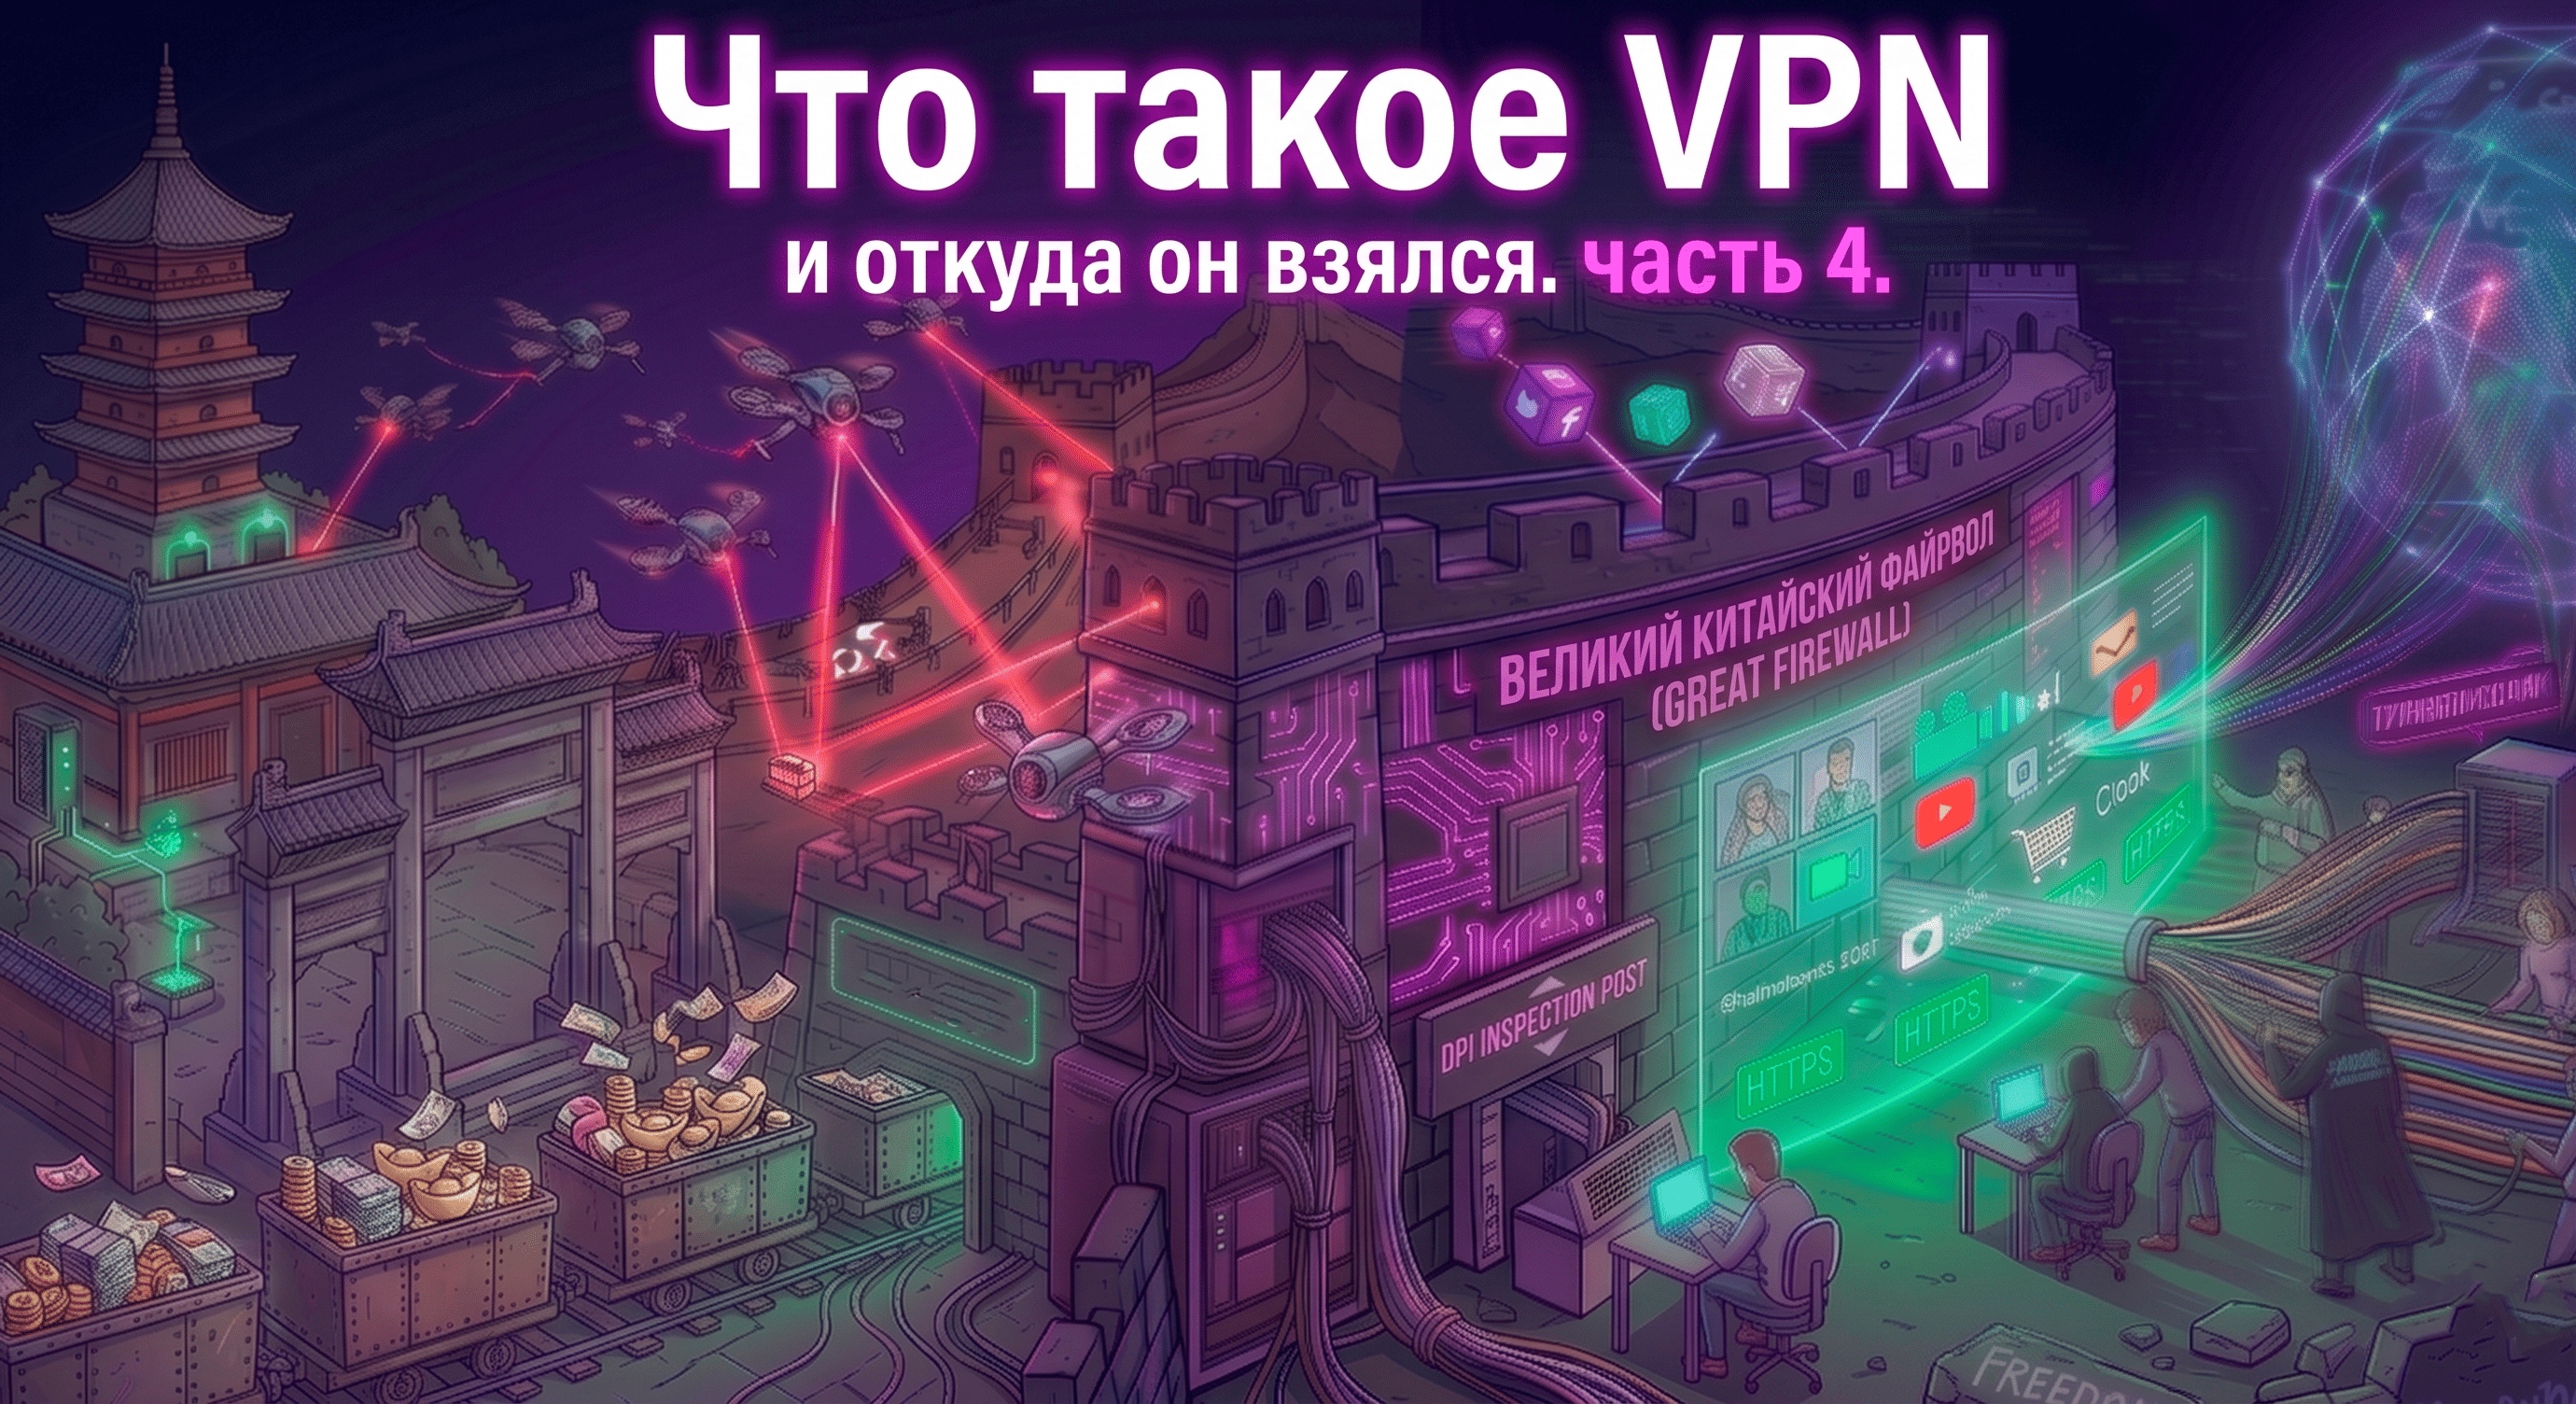
Уже в 1998 году Министерство общественной безопасности Китая запустило проект «Золотой щит». Его неофициальное название — Великий Китайский Файрвол (Great Firewall) — иронично объединило компьютерный термин с Великой Китайской стеной. Эта система стала самой известной и популярной среди регуляторов по всему миру, на то есть три причины:
Тотальный контроль на границе. Китай пошел по уникальному пути: весь интернет-трафик в страну и из нее идет всего через несколько жестко контролируемых кабелей («стыков»). Контролировать такую сеть гораздо проще, чем интернет в Европе или США.
Импортозамещение. Вместо того чтобы просто забанить Google, YouTube и Facebook, Китай вырастил собственные аналоги (Baidu, WeChat, Weibo). Это помогло не просто закрыть информацию, а создать для миллиарда граждан удобную цифровую экосистему, где иностранные сервисы людям стали просто не нужны.
Технологическое лидерство. Китай создал самые продвинутые в мире инструменты автоматической фильтрации сети. И когда другие государства (от Ирана до России) задумались о контроле своего интернета, они стали перенимать именно китайский опыт и технологии.
Но в этой идеальной стене была одна брешь. И называлась она VPN.
Долгое время инженеры считали OpenVPN почти неуязвимым для блокировок. Его можно было запускать через TCP-порт 443 — тот самый, через который работает весь защищенный интернет: онлайн-банки, соцсети, магазины и государственные сервисы. Логика была простой: цензоры никогда не рискнут блокировать этот порт целиком, иначе можно случайно парализовать половину экономики страны. Но регуляторы быстро поняли: блокировка по адресам сайтов — это вчерашний день.
На помощь пришла технология DPI (Deep Packet Inspection — глубокий анализ пакетов). Специальные системы, установленные прямо на сетях провайдеров, начали анализировать сам характер интернет-трафика.
Если раньше интернет-фильтр смотрел только на «накладную» грузовика — то есть адрес назначения, — то DPI превратился в дотошного таможенника, который изучает сам груз.
Содержимое трафика оставалось зашифрованным, но DPI научился анализировать косвенные признаки:
как именно устройство договаривается о шифровании с сервером, размеры пакетов данных, частоту и скорость передачи, общее поведение соединения, «почерк» (характерные маркеры) конкретных VPN-протоколов.
Именно так системы цензуры начали отличать обычный HTTPS-сайт от VPN-туннеля. К началу 2010-х Великий Китайский Файрвол уже уверенно распознавал и глушил PPTP и L2TP, а позднее добрался и до OpenVPN.
Со временем государства перестали просто пассивно анализировать трафик. Началась новая стадия противостояния — Активный зондаж (Active Probing).
Схема выглядела примерно так: DPI замечает подозрительное зашифрованное соединение с зарубежным сервером → Система помечает его как потенциальный VPN → После этого государственный файрвол сам пытается подключиться к этому же серверу, притворяясь обычным VPN-клиентом → Если сервер отвечает по правилам OpenVPN, WireGuard или другого известного протокола — его адрес быстро попадает в черный список.
Это была уже не обычная фильтрация, а полноценная автоматизированная разведка сети.
Постепенно регуляторы пришли к еще более эффективной стратегии. Вместо бесконечной охоты за миллионами адресов государства начали бороться с самой архитектурой VPN-протоколов. Например, стандартный WireGuard-трафик оказался сравнительно легко распознаваемым для DPI из-за своего характерного поведения и типичного размера пакетов. Протокол был невероятно быстрым и современным, но плохо маскировался под обычный интернет-трафик.
Именно здесь впервые стало понятно: проблема уже не в шифровании.
Современный интернет и так почти полностью зашифрован (HTTPS, видеостриминг, облака). Для систем цензуры главным сигналом стал не сам факт шифрования, а попытка скрыть назначение соединения. VPN-трафик начал восприниматься как аномалия. Государства начали ограничивать саму возможность скрытого доступа к информации.
Когда классические VPN начали массово обнаруживаться, решение пришло из Китая — страны, где проблема интернет-цензуры стояла особенно остро. В 2012 году китайский разработчик под псевдонимом clowwindy опубликовал на GitHub проект Shadowsocks.
Прямо говоря, Shadowsocks — это не полноценный VPN, а защищенный SOCKS5-прокси. Но именно он стал началом настоящей «стелс-революции». В отличие от классических VPN, Shadowsocks не создавал при подключении шаблонных, легко узнаваемых приветствий. Его трафик не имел явных примет, из-за чего на первых порах казался системам DPI просто бессмысленным набором байт.
Для DPI это стало серьезной проблемой. Shadowsocks был легким, быстрым и намного менее заметным.
В 2015 году власти Китая оказали давление на clowwindy, после чего разработчик был вынужден удалить проект. Но было уже поздно: открытый код успели скопировать тысячи программистов по всему миру. Дальше началась полноценная технологическая гонка:
Ход регуляторов
Системы DPI усложнились. Теперь они смотрели не только на подписи протоколов, но и на то, как именно ведет себя соединение: сколько длится сессия, с какой частотой идут пакеты и насколько хаотично они выглядят. Ранний Shadowsocks выдавал себя тем, что его поток данных выглядел как абсолютно случайный шум — а в обычном интернете так почти ничего не работает. Одного лишь шифрования стало недостаточно.
Ответ разработчиков
На смену классическим решениям пришли продвинутые прокси-технологии и целые системы обхода блокировок: VLESS, Xray, Trojan, Shadowsocks-2022, а также различные инструменты маскировки.
Их задача — уже не просто зашифровать данные, а сделать трафик максимально похожим на привычные действия обычного пользователя в сети: видеозвонки в мессенджерах, просмотр видео на YouTube и т.п
Одной из самых интересных идей стали системы вроде Cloak и технологии скрытого ответа. Они позволяют буквально «спрятать» прокси-трафик внутри реально работающего веб-сайта.
Если цензор или робот-разведчик попытается открыть этот IP-адрес через обычный браузер, сервер покажет ему совершенно безобидную страницу: например, интернет-магазин. Но если к нему подключается приложение пользователя со специальным секретным ключом, сервер мгновенно распознает «своего» и открывает скрытый туннель для свободного интернета.
Для систем цензуры это создает тупиковую ситуацию: слишком жесткая блокировка таких адресов начинает ломать уже не просто инструменты обхода, а саму инфраструктуру интернета. Под удар могут попадать: крупнейшие облачные платформы и серверы обновлений, международные сервисы защиты сайтов (вроде Cloudflare), рабочие инструменты компаний и банковские системы.
Цена цензуры для государств становится экономически слишком высокой.
Итог: Эпоха интернет-цензуры окончательно разделила мир технологий на до и после. Она превратила VPN из скучного корпоративного софта в главный мост к свободному интернету, а противостояние инженеров и регуляторов — в бесконечную интеллектуальную дуэль.
Эта гонка вооружений наглядно доказала: какие бы миллиарды государства ни вливали в свои кастрированные суверенные сети, закрыть цифровые границы наглухо уже невозможно.
Пытаясь захлопнуть то самое «окно в мир», чтобы в него не залетели «мухи», цензоры столкнулись с подкопами, щелями, фейковыми стенами.
На каждый новый запрет и алгоритм блокировки умельцы со всего мира находили свой ответ. Они создавали обходные пути, развивали технологии маскировки и писали код нового поколения с одной единственной целью — сохранить интернет глобальным и вернуть людям свободу доступа к информации.
Для нас в @GruVPNbot - главная задача сохранить для вас "открытое окно" с "мухами".